Ir para o conteúdo
6tech

Governança e segurança de IA

Sua equipe já usa IA com dados de clientes. Você sabe onde?

A 6tech mapeia o uso real de IA na sua operação, mede a exposição e implanta o controle, com evidência auditável.

Como o controle de IA funcionaO trabalho das equipes passa por um ponto de controle. O que segue para a IA oficial é liberado, o que iria para uma IA pública é barrado, e tudo fica registrado em uma trilha de evidências.JurídicoFinanceiroRHPONTO DE CONTROLEIA oficialliberadoIA públicabarradoTrilha de evidências

Uso não autorizado de IA nas empresas em 2026

66%
dos executivos admitem que funcionários podem estar usando IA pública no trabalho sem aval da empresa
64%
dizem o mesmo em empresas com regras rígidas, treinamento obrigatório e ferramentas homologadas
68%
das organizações que sofreram violação de dados não tinham governança para gerir a IA nem detectar uso não autorizado

Fontes: 66% e 64%, estudo Do piloto ao resultado: a rentabilidade da IA, da Peers Consulting + Technology com o TEC.Institute, publicado pela MIT Technology Review Brasil em setembro de 2026, com 120 respondentes de empresas de 12 setores. 68%, Cost of a Data Breach Report 2026, do Ponemon Institute com a IBM, com 602 organizações de 16 países que sofreram violação de dados entre março de 2025 e fevereiro de 2026.

O problema

Política no papel não controla o teclado.

Proibir não funciona, porque o ganho de produtividade é real. Quem está com prazo usa a ferramenta que estiver aberta. O risco fica onde ninguém está olhando.

  1. 01

    Dado sigiloso em ferramenta não contratada

    Contratos, dados de clientes e informação estratégica passam por serviços que a empresa não escolheu, não configurou e não audita.

  2. 02

    Trabalho entregue sem conferência

    Texto, análise ou código gerado por IA segue para o cliente ou para a diretoria sem revisão registrada. Quando há erro, quem responde é a empresa, não a ferramenta.

  3. 03

    Nenhuma prova de controle

    Quando o cliente, o órgão regulador do setor ou a ANPD perguntarem como a IA é usada, uma política em PDF não demonstra o que de fato acontece.

A oferta

Diagnóstico de Shadow AI em duas semanas.

Um retrato medido do uso de IA na sua operação, entregue em relatório para a diretoria. Você decide o que fazer com ele.

Agendar conversa de 20 minutos
  • Quais ferramentas de IA estão em uso, por área e por perfil
  • Que tipo de dado está saindo da operação
  • Exposição estimada perante a LGPD, com a conta aberta
  • Plano de correção priorizado, com responsáveis e prazos

O método

Três etapas, cada uma com entrega própria.

  1. Etapa 1

    Diagnosticar

    Medimos o uso real de IA e a exposição, em duas semanas, sem parar a operação.

  2. Etapa 2

    Implantar

    Política de uso, canal oficial de IA, controle técnico no ponto onde o dado sai e trilha de evidências.

  3. Etapa 3

    Sustentar

    Acompanhamento contínuo com DPO, indicadores e relatório para a diretoria.

Quem assina

Tecnologia e direito na mesma mesa.

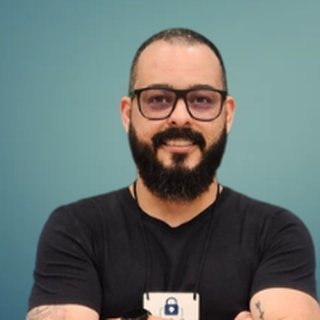
Foto de Mickel Silva Baptista

Mickel Silva Baptista

Mestre em Inovação Tecnológica (UFPel), pós-graduado em Gestão de Projetos (PUCRS) e bacharel em Ciência da Computação (UFF). Mais de 15 anos em operações críticas de TI e governança de serviços. Lean Six Sigma Black Belt e Kanban Delivery Professional.
LinkedIn de Mickel Silva Baptista (abre em nova aba)

Distância técnica: zero.

Governança, segurança e inteligência artificial no padrão das grandes corporações, ao alcance da sua empresa.

Converse com quem assina embaixo.

Agendar conversa de 20 minutos